Wi-Fi d'entreprise & segmentation réseau
Points d'accès Wi-Fi Fortinet et contrôle d'accès réseau FortiNAC pour une couverture sans fil sécurisée et segmentée.
Points d'accès Wi-Fi Fortinet et contrôle d'accès réseau FortiNAC pour une couverture sans fil sécurisée et segmentée.
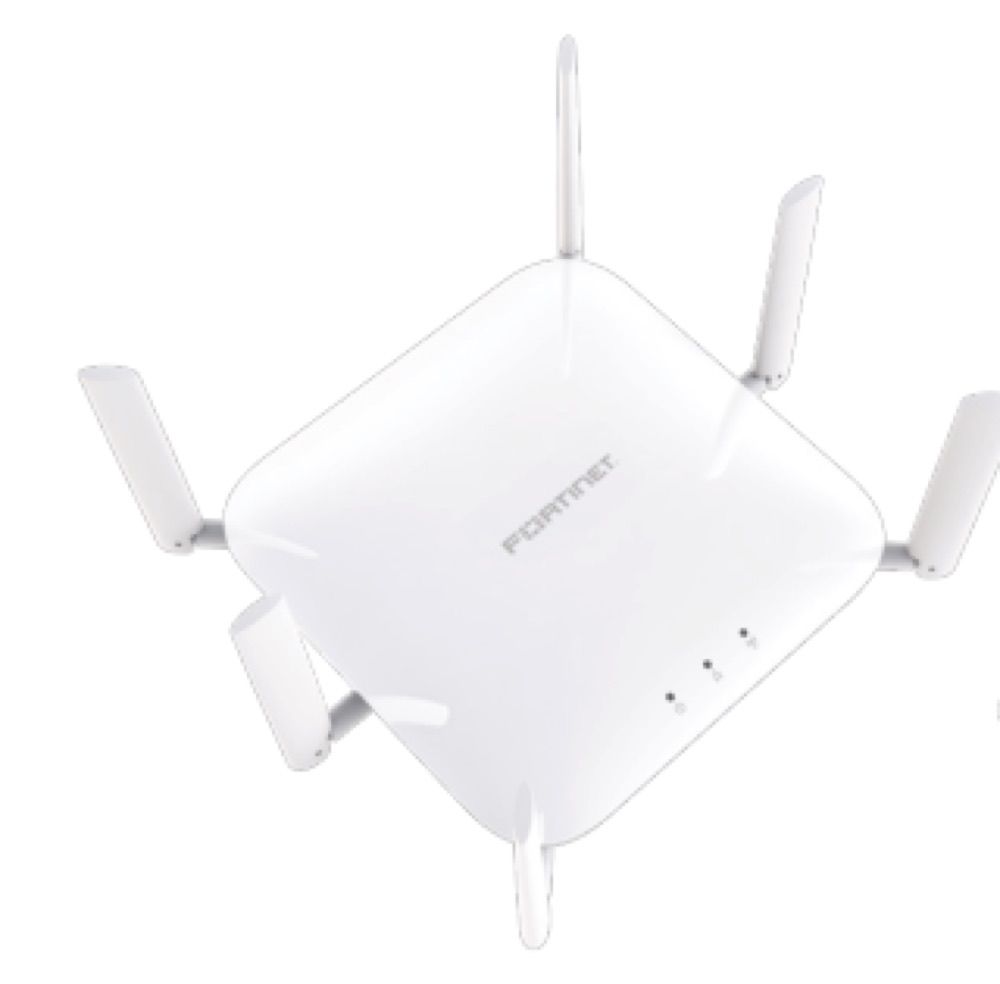
Le FortiAP 431F est un point d'accès Wi-Fi 6 tri-radio à six antennes externes, conçu pour les environnements à forte densité d'utilisateurs. Il se pilote depuis le contrôleur WLAN intégré d'un pare-feu FortiGate ou depuis le portail cloud FortiEdge, ce qui permet de gérer la sécurité filaire et sans fil depuis une seule console.
Cas d'usage : Convient à un campus universitaire, un hôtel ou un immeuble de bureaux à plusieurs étages qui a besoin d'une couverture Wi-Fi dense, sécurisée et centralement administrée.
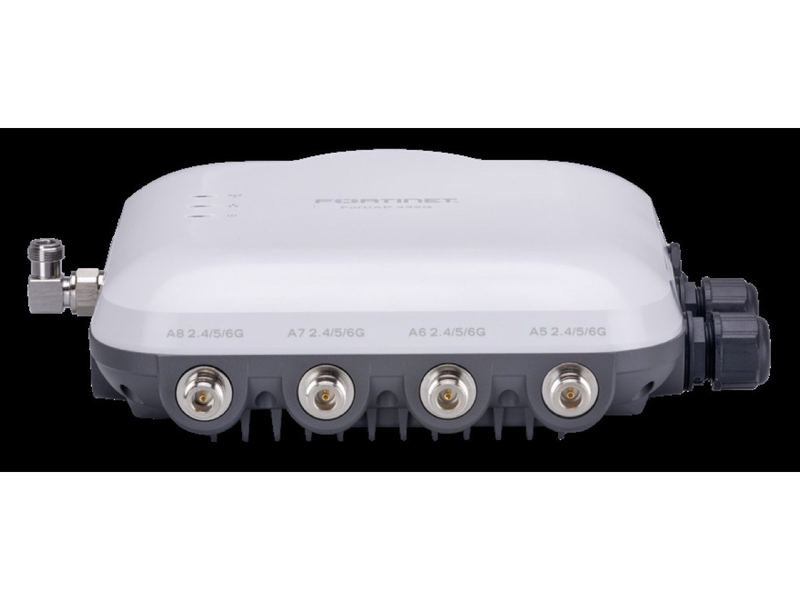
Point d'accès Fortinet tri-bande (2,4/5/6 GHz) certifié Wi-Fi 6E, logé dans un boîtier étanche IP67 avec antennes externes de type N, conçu aussi bien pour l'extérieur (façades, cours, sites industriels) que l'intérieur. Il embarque un port 10 Gigabit Ethernet, un radio BLE pour la localisation, et se pilote depuis la même console FortiGate/FortiEdge Cloud que le reste de la gamme FortiAP.
Cas d'usage : Couverture Wi-Fi extérieure et zones exigeantes (entrepôts, cours, sites industriels) nécessitant un point d'accès robuste et étanche.
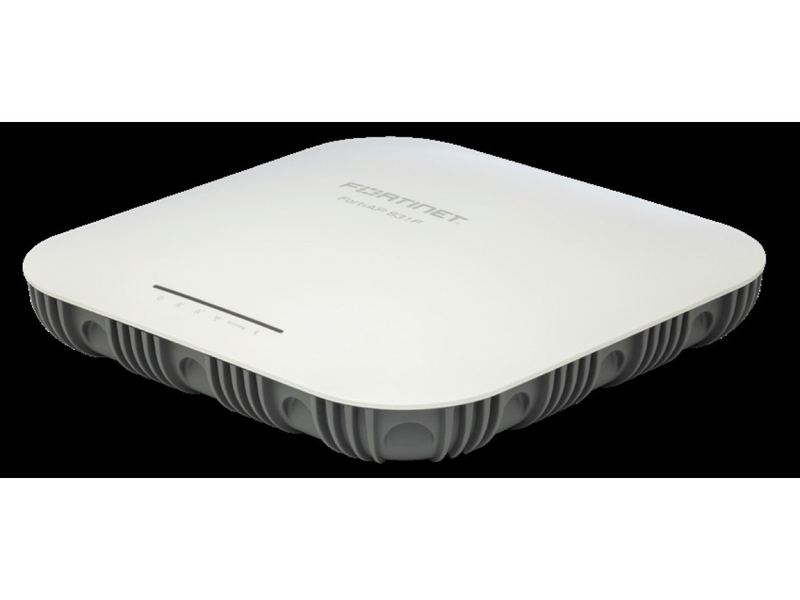
Point d'accès intérieur haut de gamme de Fortinet, doté de trois radios et jusqu'à 8 flux spatiaux (8x8 MU-MIMO) pour un débit combiné pouvant approcher 6 Gbps. Il dispose d'un port Ethernet 5 Gigabit, d'un radio BLE et d'un scan dédié 24/7 sur les deux bandes, ce qui en fait un choix adapté aux environnements à très forte densité d'utilisateurs.
Cas d'usage : Salles de conférence, amphithéâtres et espaces où de très nombreux appareils se connectent simultanément.
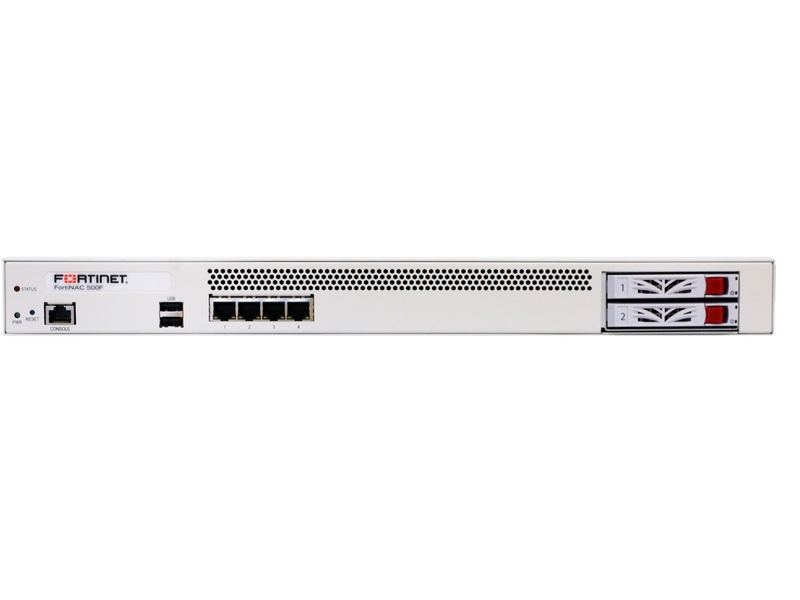
Appliance 1U de la gamme FortiNAC de Fortinet, dédiée à la visibilité et au contrôle d'accès réseau (NAC) : elle découvre et profile automatiquement chaque appareil connecté (postes, IoT, OT, BYOD), puis applique des politiques de segmentation et d'accès Zero Trust en s'intégrant aux pare-feux FortiGate et à l'écosystème de sécurité existant. C'est la brique matérielle qui rend la segmentation réseau opérationnelle sur le terrain.
Cas d'usage : Isoler automatiquement les appareils IoT/BYOD non conformes et cloisonner le réseau d'entreprise par profil d'utilisateur ou d'appareil.
Décrivez-nous votre besoin, nous revenons vers vous avec une proposition adaptée.