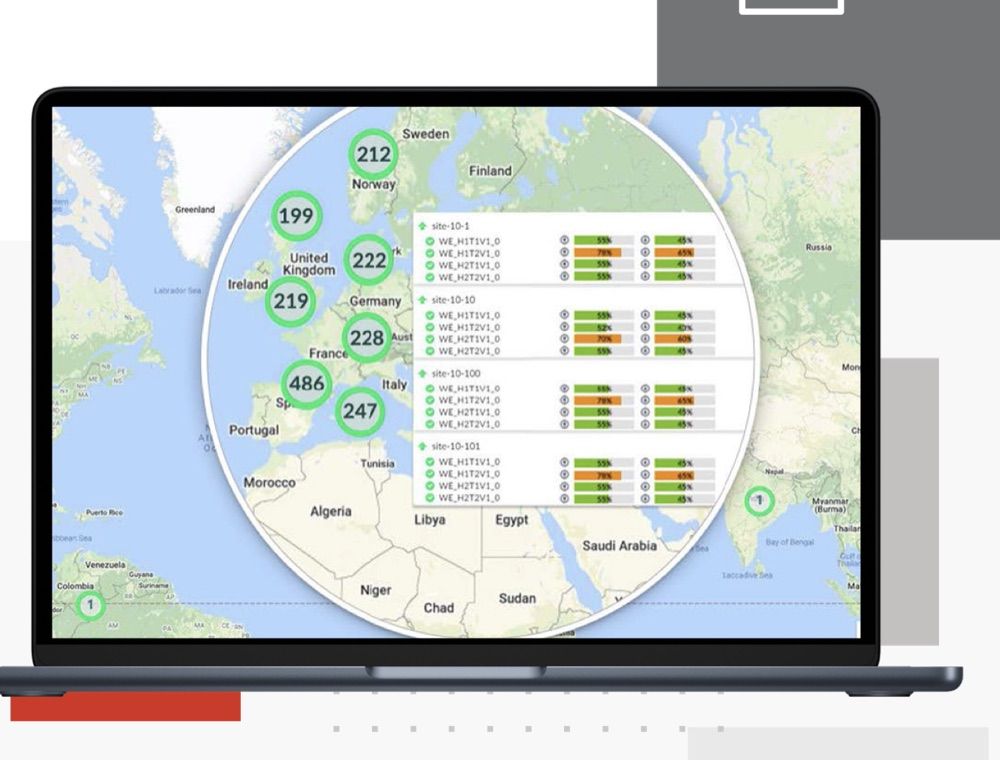
Supervision & monitoring réseau
Gestion centralisée, analyse de journaux et détection des menaces Fortinet pour garder une visibilité complète sur votre réseau.
Gestion centralisée, analyse de journaux et détection des menaces Fortinet pour garder une visibilité complète sur votre réseau.
Le FortiManager 200G est une appliance physique compacte au format 1U qui centralise la configuration, le déploiement et la mise à jour de l'ensemble du parc d'équipements Fortinet d'une organisation depuis une console unique. Elle automatise les tâches répétitives de provisioning et facilite la gestion de plusieurs sites grâce à la séparation des domaines administratifs.
Cas d'usage : Adapté à une entreprise multi-sites ou à un intégrateur qui doit administrer à distance les pare-feux et commutateurs de plusieurs agences depuis un point de contrôle central.
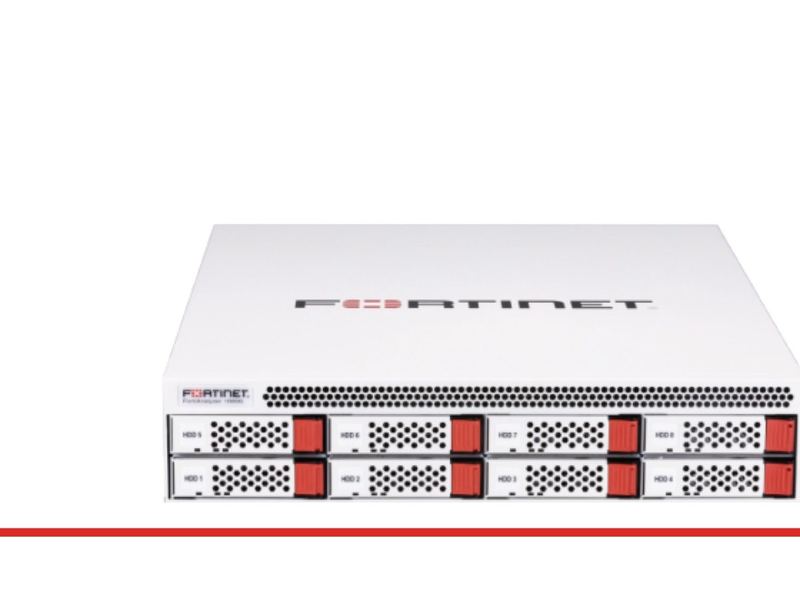
FortiAnalyzer est l'appliance de centralisation et d'analyse des journaux (logs) de Fortinet. Elle collecte, normalise et corrèle les événements provenant des pare-feux FortiGate et des autres équipements du Security Fabric pour offrir une visibilité unifiée du réseau et de la sécurité. Elle intègre tableaux de bord, rapports préconfigurés et fonctions SIEM/SOAR pour accélérer la détection des incidents.
Cas d'usage : centraliser les journaux de sécurité et de réseau de plusieurs sites pour une supervision unifiée et des rapports de conformité.
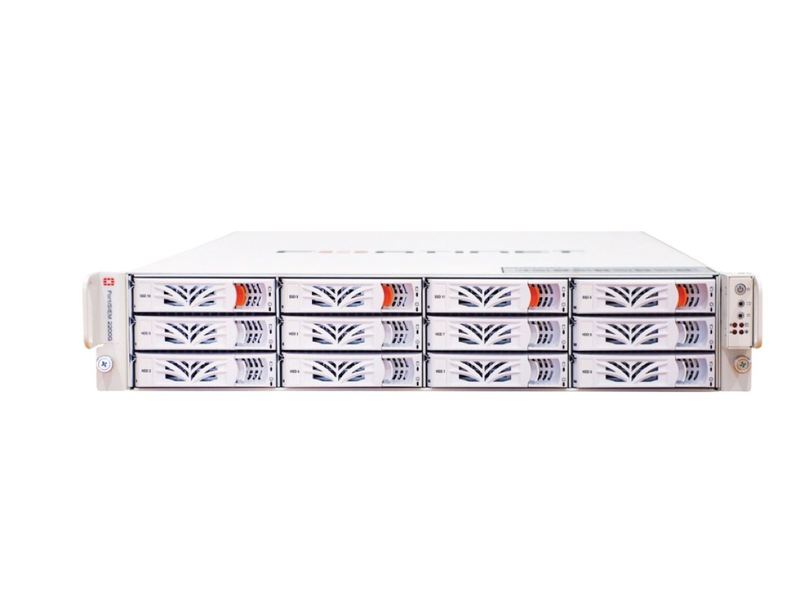
FortiSIEM est la solution SIEM (Security Information and Event Management) de Fortinet, qui réunit gestion des journaux, supervision des performances réseau et détection comportementale des menaces (UEBA) sur une même plateforme. L'appliance FSM-2200G collecte les événements de multiples sources réseau et sécurité pour une corrélation en temps réel et une réponse automatisée.
Cas d'usage : détecter et corréler en temps réel les incidents de sécurité et les anomalies de performance sur l'ensemble du réseau de l'entreprise.
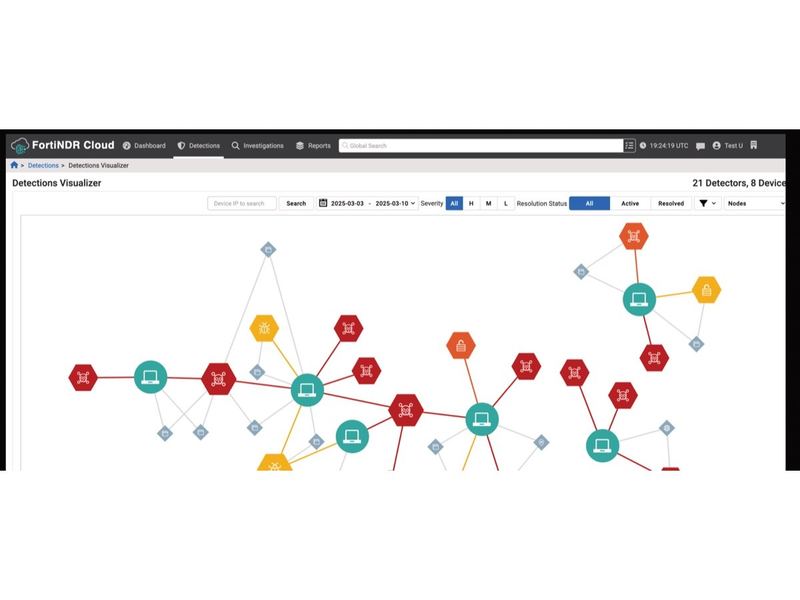
FortiNDR Cloud est la solution SaaS de détection et réponse réseau (NDR) de Fortinet. Elle analyse en continu le trafic réseau à l'aide de l'intelligence artificielle et du machine learning afin de repérer les comportements suspects et les menaces avancées, avec une visualisation graphique des détections par appareil (capture d'écran du tableau de bord officiel, aucune photo matérielle disponible car il s'agit d'un service cloud).
Cas d'usage : surveiller en continu le trafic réseau pour détecter les mouvements latéraux et les menaces avancées invisibles aux pare-feux traditionnels.
Décrivez-nous votre besoin, nous revenons vers vous avec une proposition adaptée.